Jak funguje tzv. brute-force útok? Můžete si ho vyzkoušet.
Rubrika:Blog
Za jak dlouho hacker prolomí vaše heslo?
Kalkulátor doby potřebné pro prolomení hesla při brute-force útoku.
Šifrování zpráv – demo
Bez šifrování (email) Client to Server (Facebook Messenger, Gmail) End to end (Signal, Threema, Wire) Vaše zpráva (bez diakritiky) Ahoj, jak se mas? Odeslat Klíč: Přenos na server (internet): Hacker Server: AdminPolicie Přenos k příjemci (internet): Hacker Příjemce: Klíč:
Studie odhalila možné útoky na „bezpečné“ messengery
12. 12. 2018 Vitor Ventura zveřejnil na blogu výsledky studie Cisco Talos, která se zaměřila na tři aplikace pro posílání zpráv – Signal, Whatsapp a Telegram.
Vyzkoušejte si jednoduchý trik hackerů
Jedním z cílů útočníků bývá oklamání uživatele takovým způsobem, aby na svém počítači sám spustil škodlivý program. Dnes už i většina běžných uživatelů ví, že otevírat soubory s příponou exe, které přijdou jako příloha v emailu nebo stažené z internetu, není příliš bezpečné. Proto se hackeři snaží tuto příponu (a tím i skutečný obsah souboru) …
Pokračovat ve čtení Vyzkoušejte si jednoduchý trik hackerů
Uživatel Linuxu s vysokým UID může získat vyšší oprávnění
Chyby se samozřejmě nevyhnou ani Linuxu. Pokud například administrátor přiřadí neprivilegovanému uživateli UID vyšší než 2147483647 (vyšší než INT_MAX), může tento uživatel spouštět jakýkoliv příkaz systemctl. Což pravděpodobně administrátor nezamýšlel 🙂 Rich Mirch zveřejnil proof-of-concept (PoC) exploit pro uživatele s UID 4000000000 Chyba dostala přiřazeno CVE-2018-19788.
0-day zranitelnost ve Flash Player
7. 12. 2018 Zranitelnost v programu Flash Player společnosti Adobe umožnila útočníkům spustit škodlivý kód a případně tak získat plnou kontrolu nad napadeným systémem. Exploit (programy sloužící pro využívání bezpečnostních zranitelností), který byl objeven v dokumentech Microsoft Office, obsahoval prvek Flash Active X, využíval právě onu zranitelnost ve Flash Player. Dokumenty se šíří v komprimovaném …
Pokračovat ve čtení 0-day zranitelnost ve Flash Player
Hackeři se dostali ke 150 emailovým schránkám MZ ČR
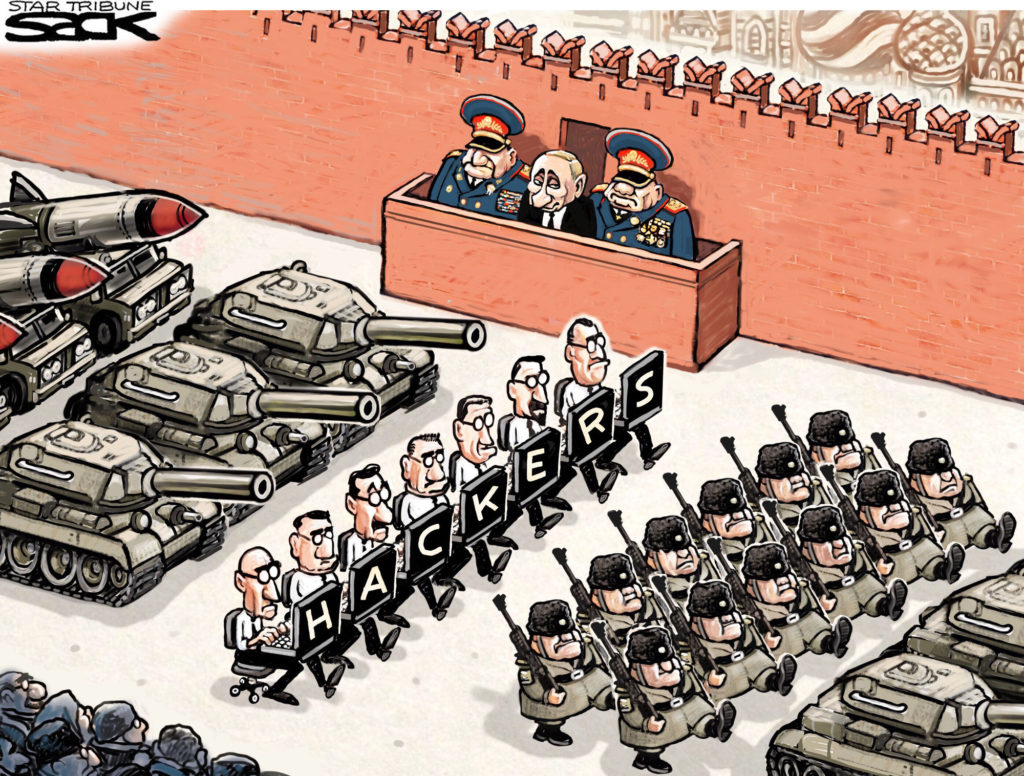
7. 12. 2018 BIS vydala výroční zprávu za rok 2018, ve které zveřejnila informace o útocích ruských hackerů na emailové schránky Ministerstva zahraničních věcí ČR. Šlo o dva (podle BIS) na sobě nezávislé útoky. V prvním případě šlo o kompromitaci 150 emailových schránek MZ, ze kterých útočníci opakovaně kopírovali zprávy i s přílohami. Způsob útoku
Kontrola úniku dat
Zkontrolujte si, zda unikly vaše přihlašovací údaje při nějakém útoku. Vložte vaše přihlašovací jméno nebo email, který používáte při registracích na různých stránkách. Nevyplňujte zde (ani nikde jinde) vaše heslo! Pro správnou funkci je potřeba mít zapnutý javascript. Pokud formulář nefunguje, můžete si vše zkontrolovat přímo na adrese https://haveibeenpwned.com/ Co dělat v případě, že vaše …
Pokračovat ve čtení Kontrola úniku dat
Děravá sluchátka
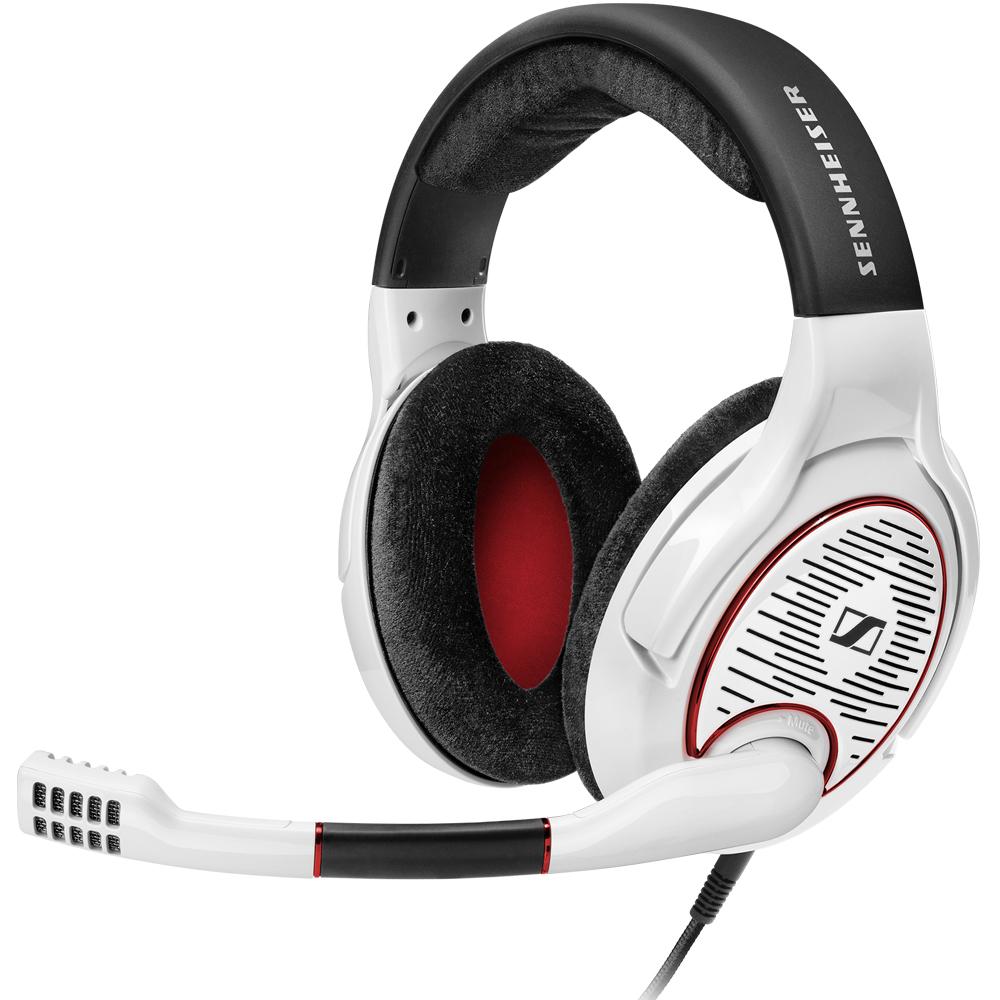
30. 11. 2018 Někdy vaši bezpečnost mohou ohrozit i obyčejná sluchátka od renomovaného výrobce. Přesněji – jejich instalace. Program HeadSetup společnosti Sennheiser umožnil útočníkům podvrhnout bezpečnostní certifikáty pro internetové stránky (např. banky nebo provozovatele emailu) a díky tomu by mohli číst či měnit data, která si se stránkou vyměňujete. Sennheiser vydal opravu (v odkazu na …
Pokračovat ve čtení Děravá sluchátka